01
偏移套错
通用工具直接套美版 kmalloc_caches,国行 16/16 全死在内存准备阶段。→ 以自己设备的 ELF 为准。
这句话决定了后面所有的技术选择。
三星解锁一次,KNOX 的 e-fuse 就熔了:Secure Folder、Samsung Pay、Health 全都没了,而且 rev bit 只升不降。
当时已经刷到 One UI 8.5,rev bit 被熔到 6,官方 BL 重新锁上,自定义内核全被 AUTH 校验拦掉。
不碰 bootloader,运行时用内核漏洞把 root 拉起来。重启就没了,但系统一个字节都没改。
漏洞 CVE-2026-43499 是 rtmutex 的内核栈 UAF。链子是公开的,难点在后面——每一代内核的常量都不一样。
利用链是 IonStack / NebuSec 的公开研究。真正花掉这 80 天的,是把它变成「用户点一下就能用」的东西:定标、载荷、日志、打包、发布、答疑。
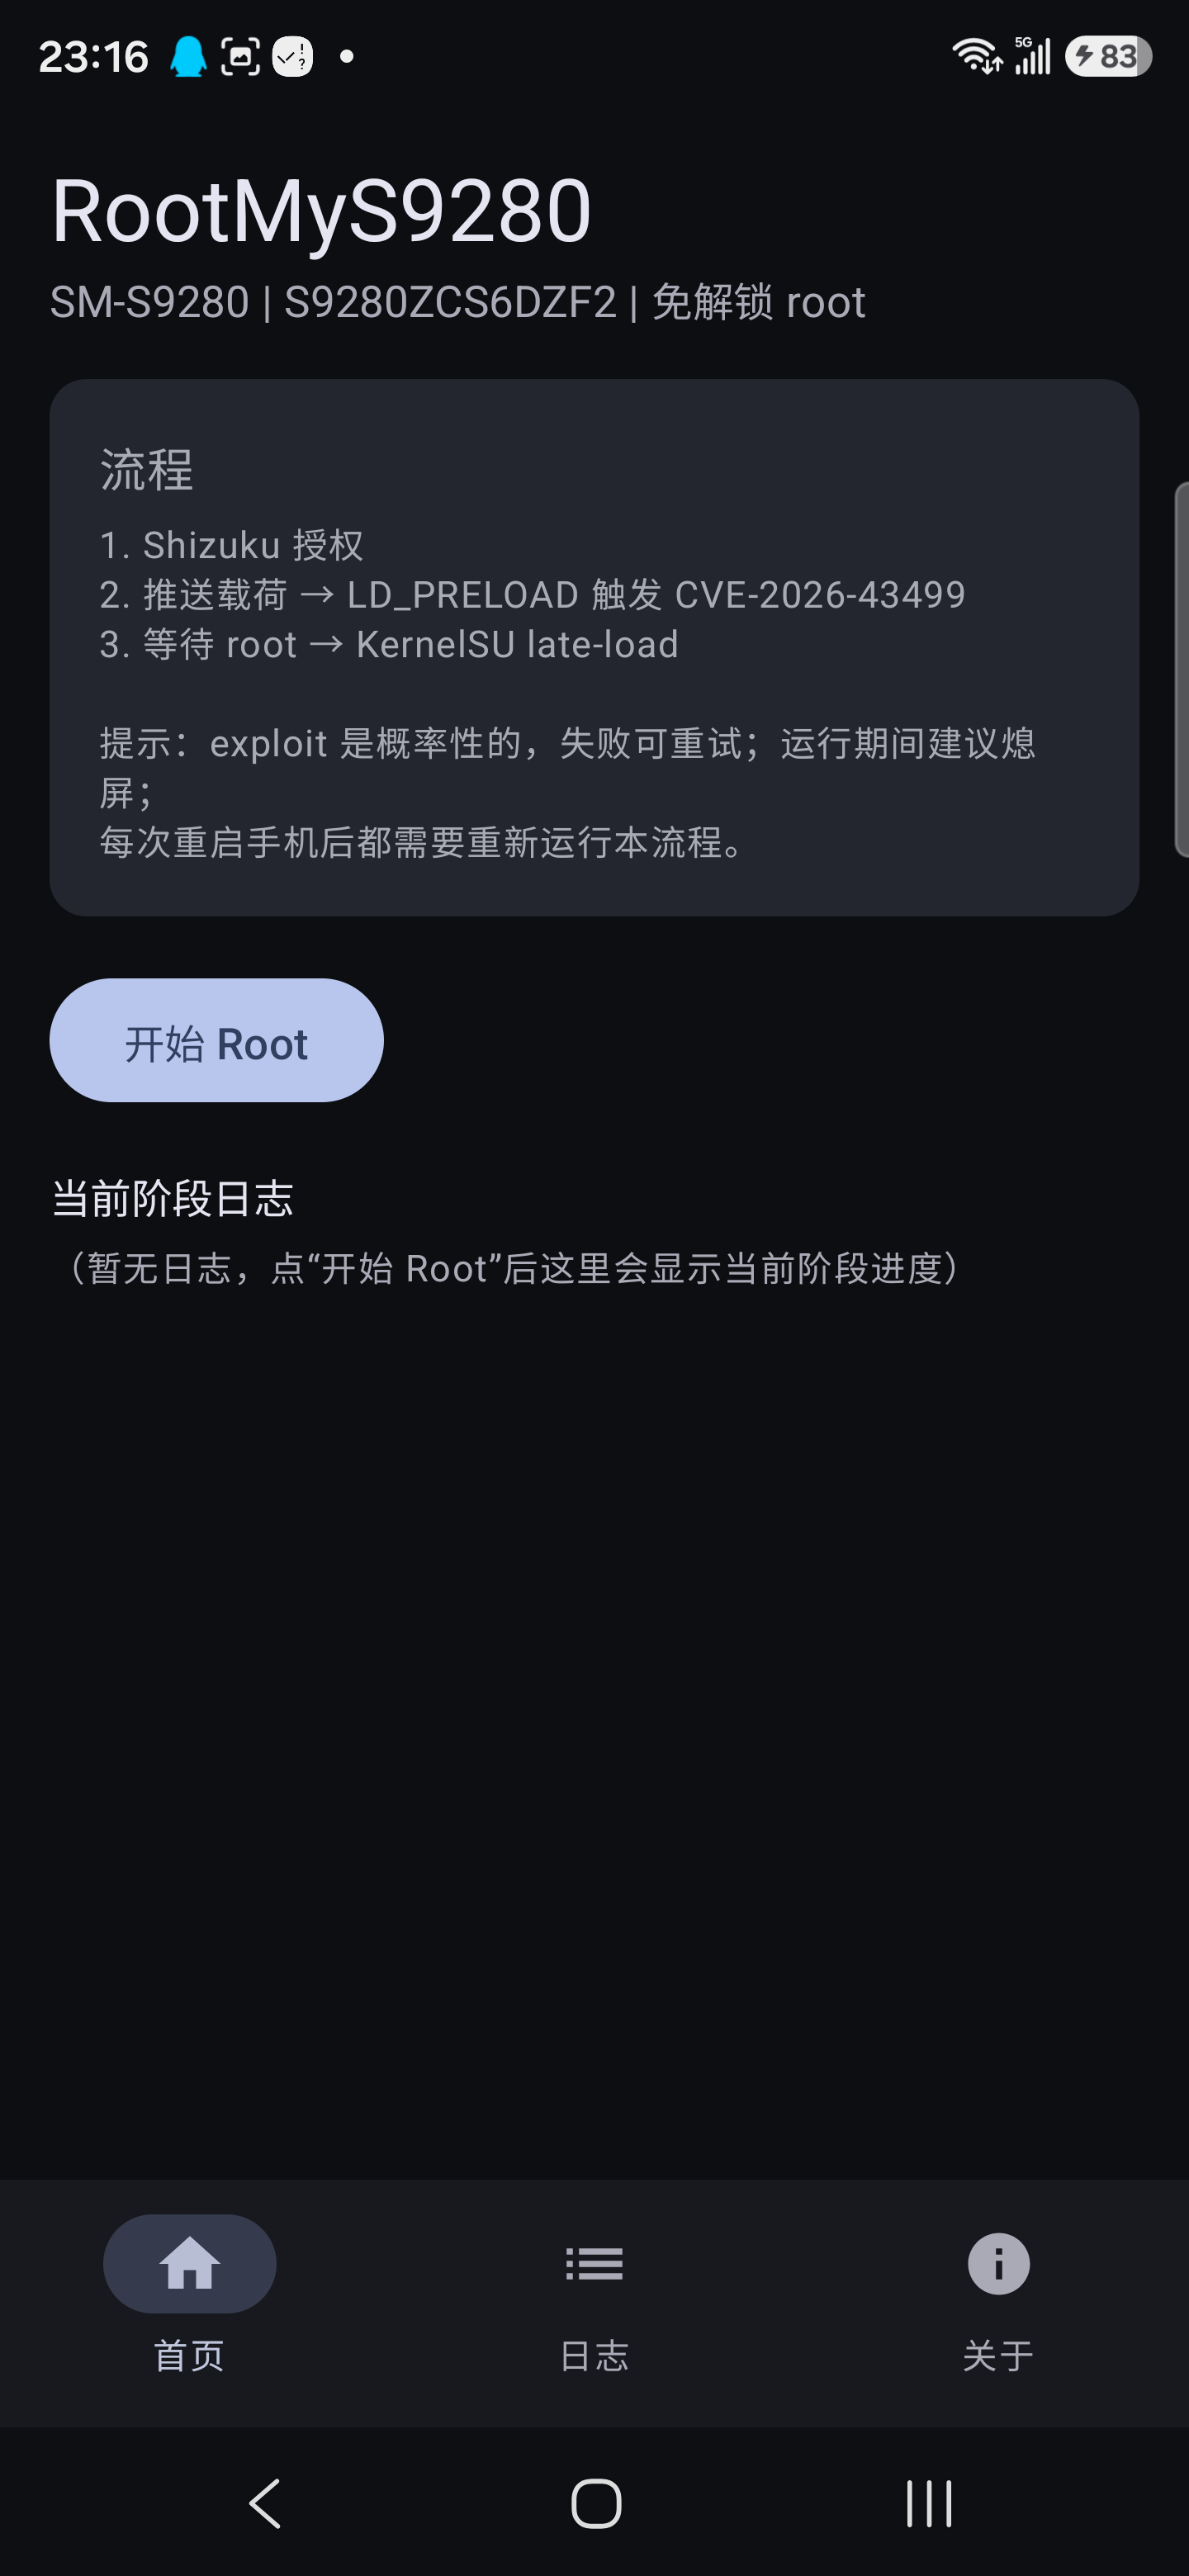
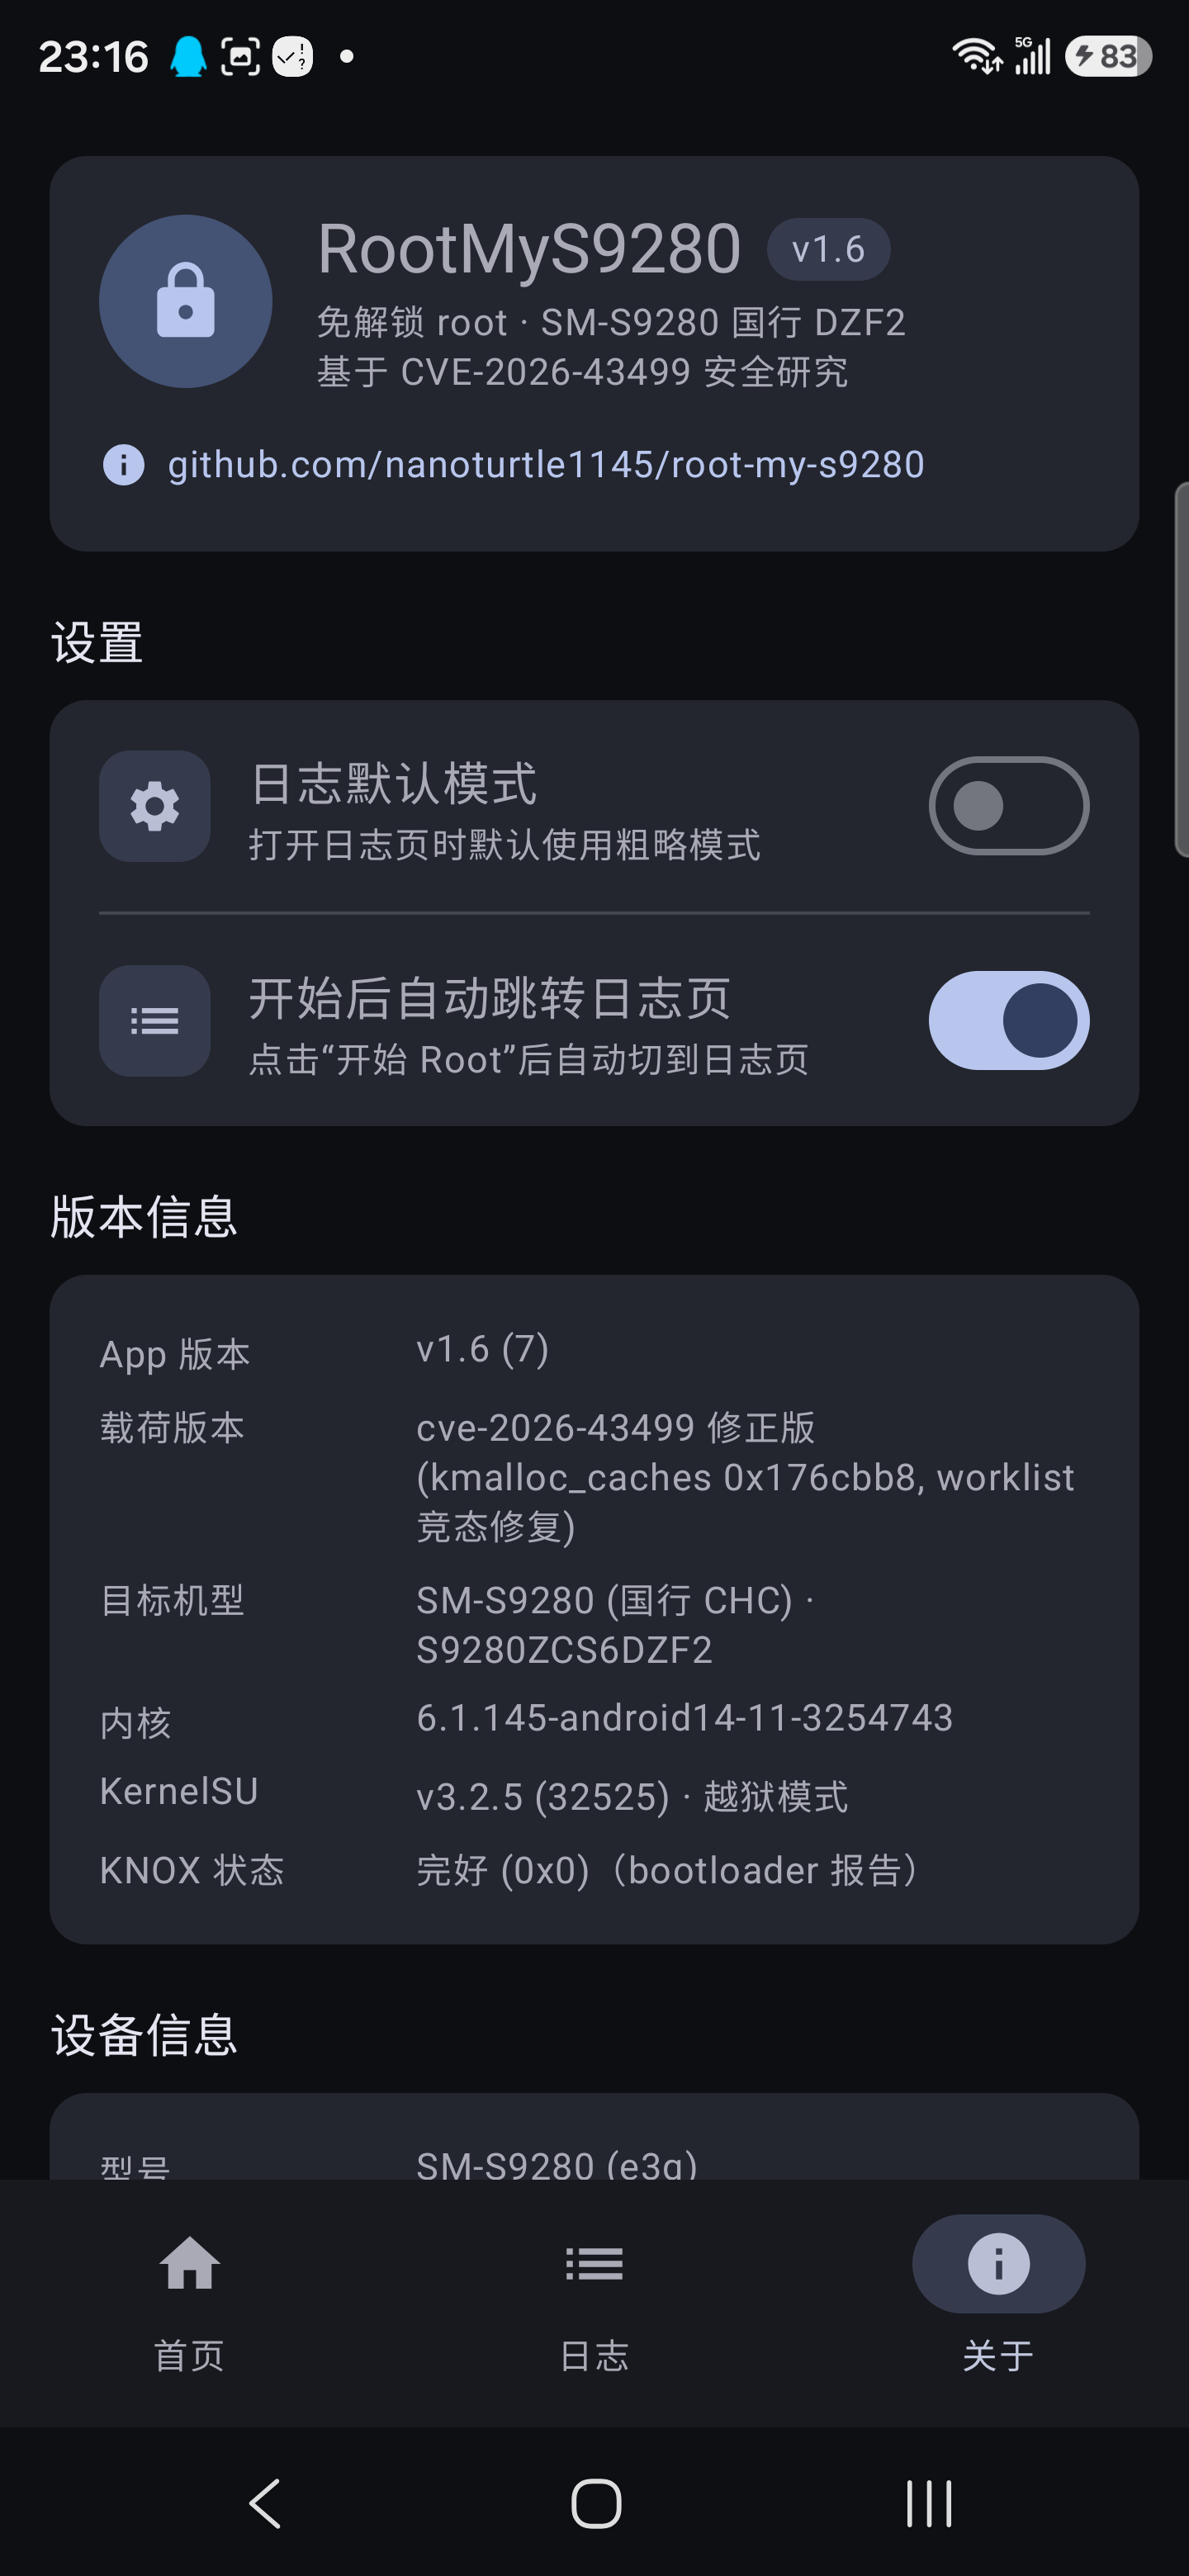
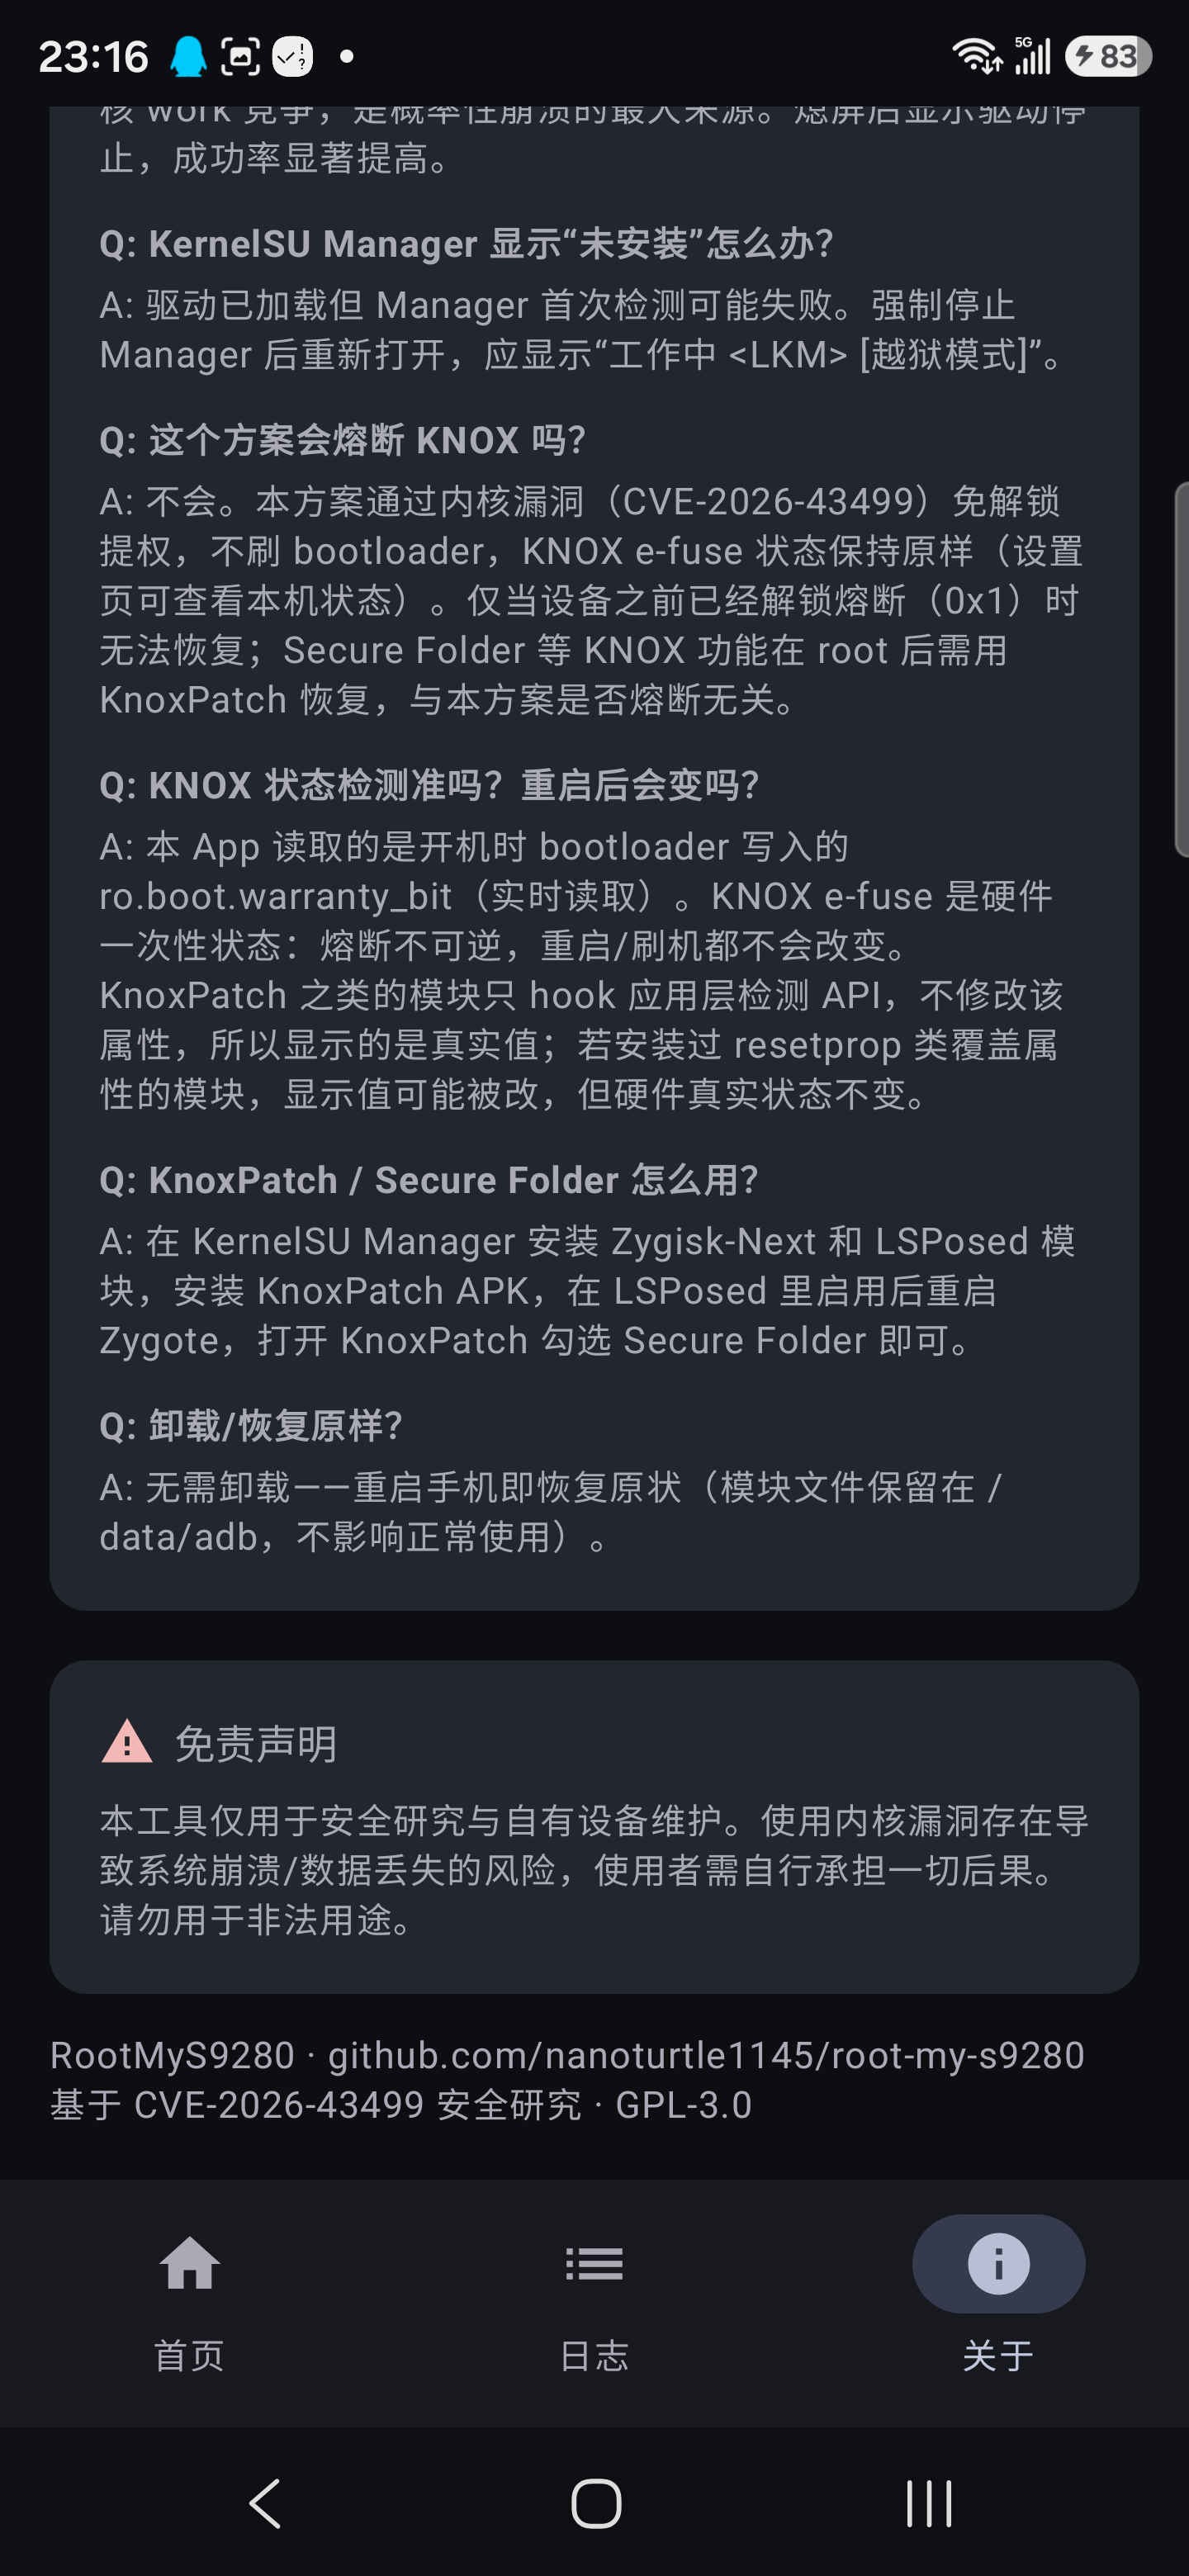
授权没配好:Shizuku 没启动、无线调试端口过期、配对码输错。这一步卡住的人,比漏洞本身多得多。
exploit 跑起来了,但没在窗口里抢到调度:系统负载高、熄屏、失败后没重启就接着跑。
真正拿到 root。每一台成功背后平均要试两次以上 —— 所以「重试」不是一个提示,是一个功能。
崩溃、重启后自动续上;开头写完整机型报告,导出文件名带机型。没有日志就没有下一次适配。
公告、载荷清单、能不能跑,全不走发版:改文案、调成功率、上下线,服务器改一次就生效。
s24 / s25 / s23 / s26 / fold / w 六个系列六个包。装错了,得能一眼看出为什么不对。
首启必读:不要用 KernelSU 永久安装 —— 锁定 BL 上重启可能直接变砖。这话得放在点按钮之前。
他们不需要知道 rtmutex 长什么样。他们只需要知道:现在到哪一步了、失败了该做什么、下一次会不会更好。
别让用户自己去读内核日志。
beta 先给自愿测试的人,stable 只收已实测的改动。
失败比成功有价值:跑不通的机器,会告诉我哪一代内核还差什么。
卡在 preparing-memory 是常量,卡在 slide 是定标,卡在 auth 是体验。
没写下来就等于没解决 —— 下一个机型还会踩同一个坑。
这三条是我用最贵的几次失败换来的。
任何「通用工具」和网上抄来的偏移都只是参考。反查你自己内核里的符号,17 个对一遍,剩下的才是运气。
EPERM 可能只是上次失败的残留进程占着配额。杀干净、重启、再跑一次,能省掉一整天。
没有日志的成功是玄学。先让人能看见发生了什么,再谈优化 —— 顺序反了,优化就是在猜。
80 天里花在漏洞本身的时间,不到十分之一。
日志、机型报告、失败分类,是产品的地基,不是附加功能。
工程诚实比覆盖数量值钱。含糊一次,后面每次都要替它解释。